 Raish Ahmed
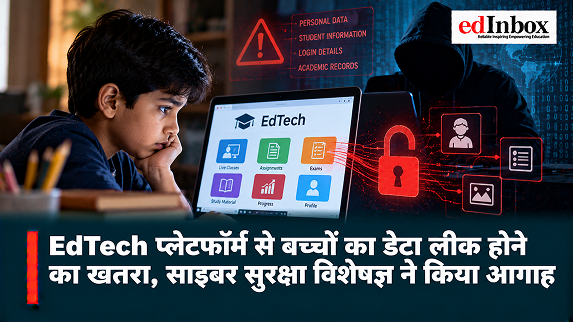
भारत में छात्रों की जानकारी संभालने वाले एजुकेशन टेक्नोलॉजी (EdTech) प्लेटफॉर्म बच्चों को साइबर खतरों के जोखिम में डाल सकते हैं। साइबर सुरक्षा विशेषज्ञ सार्थक दुबे ने आगाह किया है कि इन प्लेटफॉर्म से जुड़ी थर्ड-पार्टी सेवाओं की कमजोर सुरक्षा बच्चों की निजी जानकारी को खतरे में डाल सकती है। पेमेंट गेटवे, क्लाउड सेवाओं, मैसेजिंग प्लेटफॉर्म और स्कूल मैनेजमेंट सिस्टम के साथ डेटा साझा करने के दौरान सुरक्षा में चूक होने पर जानकारी गलत हाथों में पहुंच सकती है।
दुबे ने बताया कि भारत में 6 लाख से अधिक छात्रों का डेटा संभालने वाले K-12 EdTech प्लेटफॉर्म को चलाने के उनके अनुभव से पता चलता है कि छात्रों की निजी जानकारी कई डिजिटल सेवाओं के बीच साझा होती है। K-12 शिक्षा में किंडरगार्टन से लेकर 12वीं कक्षा तक की पढ़ाई शामिल होती है।
इस डेटा में छात्रों के नाम, जन्मतिथि, फोटो, वीडियो, स्कूल की जानकारी, फोन नंबर, माता-पिता के संपर्क विवरण, फीस का रिकॉर्ड और पढ़ाई से जुड़ा प्रदर्शन शामिल हो सकता है। इन जानकारियों से स्कूलों को प्रशासनिक कामकाज और अभिभावकों से संपर्क बनाए रखने में मदद मिलती है। लेकिन जब यही डेटा कई डिजिटल सिस्टम के बीच जाता है, तो बिना अनुमति उसके इस्तेमाल या चोरी होने का खतरा भी बढ़ जाता है।
दुबे के अनुसार, “खतरा अक्सर उस प्लेटफॉर्म में नहीं होता, जहां अभिभावक अपना अकाउंट बनाते हैं। असली जोखिम उसके पीछे काम करने वाले थर्ड-पार्टी सिस्टम और उनके बीच होने वाले डेटा के आदान-प्रदान में छिपा होता है।”
डेटा लीक से बच्चों और अभिभावकों को कैसे हो सकता है नुकसान?
छात्रों का डेटा लीक होने पर साइबर अपराधियों के हाथ ऐसी निजी जानकारी लग सकती है, जिसका इस्तेमाल बच्चों और उनके परिवारों को निशाना बनाने के लिए किया जा सकता है। यदि निजी जानकारी के साथ सार्वजनिक रूप से उपलब्ध फोटो, वीडियो या ऑडियो भी जुड़ जाएं, तो खतरा केवल पहचान की चोरी या आर्थिक धोखाधड़ी तक सीमित नहीं रहता।
दुबे ने चेतावनी दी कि जनरेटिव AI की मदद से साइबर अपराधी ऐसे धोखाधड़ी वाले संदेशों और कॉल को अधिक विश्वसनीय बना सकते हैं। वे किसी की आवाज की नकल करके या चोरी की गई निजी जानकारी के आधार पर झूठी परिस्थितियां बनाकर लोगों को धोखा दे सकते हैं।
उदाहरण के लिए, कोई अपराधी बच्चे की आवाज की नकल करके अभिभावक को फोन कर सकता है और खुद को मुसीबत में फंसा हुआ बताकर तुरंत पैसे भेजने का दबाव बना सकता है। यदि अभिभावक को बच्चे से जुड़ी निजी जानकारी पहले से पता हो, तो ऐसे फर्जी कॉल पर भरोसा करने की आशंका बढ़ सकती है।
यह खतरा केवल EdTech कंपनियों तक सीमित नहीं है। स्कूलों और कॉलेजों के पास भी दाखिले से जुड़े दस्तावेज, पहचान संबंधी रिकॉर्ड, मेडिकल जानकारी, अनुशासनात्मक कार्रवाई का विवरण, फीस का रिकॉर्ड और स्कॉलरशिप से जुड़ी जानकारी होती है। इन रिकॉर्ड की सुरक्षा में चूक होने पर छात्रों और उनके परिवारों को नुकसान उठाना पड़ सकता है।
दुबे के मुताबिक, साइबर सुरक्षा से जुड़ी आम कमजोरियों में एडमिनिस्ट्रेटर के पासवर्ड कई लोगों के साथ साझा करना, मल्टी-फैक्टर ऑथेंटिकेशन का इस्तेमाल नहीं करना, अनुबंध खत्म होने के बाद भी वेंडर के अकाउंट चालू रखना, API कीज का सुरक्षित न होना और सिस्टम की निगरानी में कमी शामिल हैं।
जब कई कंपनियां एक-दूसरे के साथ डेटा साझा करती हैं, तो जिम्मेदारी स्पष्ट नहीं होने के कारण सुरक्षा में मौजूद कमियों का पता लगाना और उन्हें दूर करना मुश्किल हो सकता है।
स्कूल और EdTech कंपनियां कैसे सुरक्षित रख सकती हैं छात्रों की जानकारी?
भारत के डिजिटल पर्सनल डेटा प्रोटेक्शन एक्ट, 2023 (DPDP Act) में बच्चों के निजी डेटा की सुरक्षा के लिए विशेष प्रावधान किए गए हैं। इनमें माता-पिता की सत्यापन योग्य सहमति से जुड़े नियम और बच्चों की ट्रैकिंग, उनके व्यवहार की निगरानी तथा लक्षित विज्ञापन पर कुछ प्रतिबंध शामिल हैं। हालांकि, इन प्रावधानों का लागू होना संबंधित कानूनी शर्तों और नियमों पर निर्भर करता है।
केवल कानून का पालन करना ही पर्याप्त नहीं है। स्कूलों और EdTech कंपनियों को यह भी जांचना चाहिए कि उनसे जुड़ी दूसरी कंपनियां छात्रों का डेटा कैसे जुटाती हैं, कहां रखती हैं, किसे उसकी पहुंच देती हैं और उसे किन सेवाओं के साथ साझा करती हैं।
दुबे ने सुझाव दिया कि संस्थानों को सबसे पहले यह पता लगाना चाहिए कि छात्रों की जानकारी किन-किन सेवाओं और कंपनियों के बीच साझा की जाती है। किसी वेंडर के साथ अनुबंध करने से पहले और उसके बाद भी उसकी सुरक्षा व्यवस्था की जांच होनी चाहिए। इसके साथ ही, केवल उतनी ही जानकारी जुटाई जानी चाहिए, जितनी वास्तव में जरूरी हो। जिस डेटा की अब आवश्यकता नहीं है, उसे सुरक्षित तरीके से हटा देना चाहिए।
उन्होंने मल्टी-फैक्टर ऑथेंटिकेशन अपनाने, बाहरी कंपनियों को केवल जरूरी सिस्टम तक पहुंच देने, डिजिटल सेवाओं की लगातार निगरानी करने और साइबर हमले या डेटा लीक की स्थिति से निपटने के लिए पहले से तैयार योजना रखने पर भी जोर दिया।
अभिभावकों को भी सतर्क रहने की जरूरत
बच्चों के डेटा की सुरक्षा में अभिभावकों की भूमिका भी अहम है। स्कूलों और EdTech कंपनियों को परिवारों को यह स्पष्ट जानकारी देनी चाहिए कि फीस या अन्य भुगतान से जुड़े आधिकारिक संदेश किस माध्यम से भेजे जाते हैं। इसके साथ ही, अभिभावकों को कोई संदिग्ध या जल्दबाजी में पैसे मांगने वाला संदेश मिलने पर उसकी पुष्टि करने के लिए भरोसेमंद संपर्क माध्यम उपलब्ध कराया जाना चाहिए।
यदि किसी कॉल या संदेश में बच्चे के मुसीबत में होने की बात कहकर तुरंत पैसे मांगे जाएं, तो अभिभावकों को घबराकर भुगतान करने के बजाय बच्चे या संबंधित संस्थान से किसी दूसरे, पहले से सत्यापित माध्यम से संपर्क करके जानकारी की पुष्टि करनी चाहिए।
शिक्षा में डिजिटल प्लेटफॉर्म का इस्तेमाल लगातार बढ़ रहा है। ऐसे में छात्रों की जानकारी की सुरक्षा केवल स्कूल या EdTech कंपनी के अपने सिस्टम तक सीमित नहीं रह सकती। डेटा संभालने वाली हर बाहरी सेवा को भी सुरक्षा व्यवस्था का हिस्सा बनाना जरूरी है। इसके लिए सभी संबंधित कंपनियों की जिम्मेदारी स्पष्ट होनी चाहिए, ताकि बच्चों की निजी जानकारी सुरक्षित रहे और डेटा लीक या साइबर धोखाधड़ी के जोखिम को कम किया जा सके।

 Asmita Sarkar


Add comment