 Asmita Sarkar
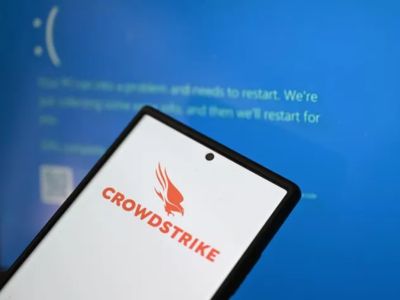
अगर आप पिछले हफ़्ते अपना लैपटॉप इस्तेमाल नहीं कर पाए, तो आप अकेले नहीं हैं। शुक्रवार, 19 जुलाई को दुनिया भर में कंप्यूटर सिस्टम में गड़बड़ी की वजह से उड़ानें रोकनी पड़ीं, ट्रेनें रोकनी पड़ीं और कारोबार ठप हो गया। इससे भी बुरी बात यह है कि यह गड़बड़ी सिर्फ़ एक सुरक्षा अपडेट के कारण हुई, जिससे वैश्विक इंटरकनेक्टिविटी के जोखिम को रेखांकित किया गया, खास तौर पर सार्वजनिक सुरक्षा, आर्थिक स्थिरता और राष्ट्रीय सुरक्षा के लिए महत्वपूर्ण फर्मों के बीच।
ब्लैकआउट क्राउडस्ट्राइक नामक साइबर सुरक्षा कंपनी के कारण हुआ, जो कथित तौर पर लगभग 29,000 ग्राहकों को सेवाएं देती है। वे अकेले प्रभावित नहीं थे; जब क्राउडस्ट्राइक सॉफ़्टवेयर अपडेट में गड़बड़ी हुई, तो Microsoft Windows का उपयोग करने वाले लाखों लोगों के कंप्यूटर और टैबलेट खराब हो गए। 8.5 मिलियन विंडोज डिवाइस पर हुए हाल ही के क्राउडस्ट्राइक अटैक के बाद माइक्रोसॉफ्ट ने अपने यूजर्स को एक बड़ी चेतावनी दी है। कंपनी ने एक स्टेटमेंट में कहा है कि क्राउडस्ट्राइक जैसा आउटेज भविष्य में दोबारा हो सकता है। इतना ही नहीं इस तरह की आउटेज को घटने से रोका भी नहीं जा सकता है।
कंपनी ने अपने इस बोल्ड स्टेटमेंट को देने के साथ इसको लेकर कुछ बड़ी वजहें भी बताई हैं। माइक्रोसॉफ्ट ने आउटेज की घटना को लेकर यूरोपियन कमिशन के एक नियम को जिम्मेदार ठहराया है। कंपनी का कहना है कि यूरोपियन कमिशन के नियम के साथ थर्ड पार्टी वेंडर्स को ओएस पर फुल Kernel Access मिलता है जो कि इस तरह के आउटेज की वजह बनता है।
माइक्रोसॉफ्ट को WSJ की एक रिपोर्ट में कोट करते हुए इस कानूनी आदेश के बारे में बताया गया था कि क्राउडस्ट्राइक जैसी कंपनियों को माइक्रोसॉफ्ट इंजीनियरों की तरह ही इसके सॉफ्टवेयर तक पहुंच प्राप्त होगी। ऐसा लगता है कि यह माइक्रोसॉफ्ट के लिए एक बड़ी आईटी आपदा से बाहर निकलने का आसान तरीका है जिसने पूरी दुनिया को एक पूरे दिन और उससे भी अधिक समय तक रोक कर रखा था।
साइबर सिक्योरिटी एक्सपर्ट्स ने भी इस मेगा आउटेज, जिसने कि एयरलाइन से लेकर हेल्थकेयर और बिजनेस को प्रभावित किया, को लेकर अपनी चिंता जाहिर की है। वहीं दूसरी ओर क्राउडस्ट्राइक की ओर से बार-बार यही जानकारी दी गई कि यह सुरक्षा से जुड़ी घटना या किसी तरह का साइबर अटैक नहीं था। अधिकांश व्यवसाय अभी भी अपने संचालन के लिए विंडोज मशीनों पर निर्भर हैं, इसलिए अन्य विकल्पों पर विचार न करने की कीमत उन्हें बहुत चुकानी पड़ेगी।
इस आउटेज ने एपल यूजर्स को प्रभावित नहीं किया है क्योंकि वे थर्ड पार्टी वेंडर को इस तरह का एक्सेस ऑफर नहीं करते। इसलिए इस तरह के अटैक को रोकने के लिए माइक्रोसॉफ्ट को अपने स्तर पर कड़ी निगरानी रखने की जरूरत होगी।
क्राउडस्ट्राइक विंडोज पीसी के लिए एडवांस्ड साइबरसिक्योरिटी सॉल्यूशन प्रोवाइड करता है। अलग-अलग रिपोर्ट्स के मुताबिक आउटेज के पीछे की वजह उनका मेन प्रोडक्ट, Falcon ही रहा है। इसमें टेक्निकल एरर रहा। ये विंडोज सिस्टम को सिक्योर करने के लिए एक मेजर प्रोटेक्शन सिस्टम है। यही वजह है कि दुनियाभर में, यूजर्स आउटेड का सामना करने को बाध्य हुए।
क्राउडस्ट्राइक के बारे में थोड़ा और विस्तार में समझें तो ये एक साइबर सिक्योरिटी कंपनी है जो क्लाउड-बेस्ड एंडपॉइंट प्रोटेक्शन सॉल्यूशन प्रोवाइड करती है। इनका मेन प्रोडक्ट फाल्कन है, जो नेटवर्क और एंडपॉइंट पर मैलिशियस फाइल्स और बिहेवियर का पता लगाने और उन्हें रोकने के लिए AI तकनीक का इस्तेमाल करता है। फाल्कन एंडपॉइंट सिक्योरिटी कर सकता है चाहे वे ऑनलाइन हों या ऑफलाइन। क्राउडस्ट्राइक का दावा है कंपनी की ये तकनीक आपके ऑर्गेनाइजेशन या पर्सनल डिवाइस को प्रभावित करने से पहले 99% मैलवेयर थ्रेट्स का पता लगा सकती है।

 Raish Ahmed


Add comment