 Raish Ahmed
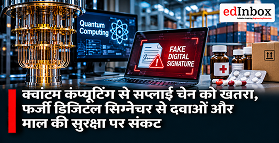
कल्पना कीजिए कि 2030 के दशक में एक रेफ्रिजरेटेड कंटेनर अटलांटिक महासागर पार कर रहा है। उसके अंदर सेल थेरेपी से जुड़ी दवाएं रखी हैं। इनमें से हर दवा एक खास मरीज की अपनी कोशिकाओं से तैयार की गई है और उसकी जगह दूसरी दवा देना संभव नहीं है। कंटेनर का सिस्टम लगातार 4 डिग्री तापमान दिखा रहा है और डेटा रिकॉर्ड करने वाले सभी उपकरण भी इसी बात की पुष्टि कर रहे हैं। हर रीडिंग पर डिजिटल हस्ताक्षर मौजूद हैं।
कंटेनर के फर्मवेयर यानी उसे चलाने वाले सॉफ्टवेयर का हर अपडेट प्रमाणित है। बंदरगाह पर माल छुड़ाने के लिए इस्तेमाल होने वाले इलेक्ट्रॉनिक बिल ऑफ लैडिंग पर भी वैध डिजिटल हस्ताक्षर हैं। लेकिन ये सभी जानकारियां फर्जी हैं। कुछ सप्ताह पहले ही कंटेनर के फर्मवेयर में बदलाव किया जा चुका है और सॉफ्टवेयर अपडेट पर ऐसे डिजिटल हस्ताक्षर किए गए हैं, जिन्हें एक क्वांटम कंप्यूटर की मदद से जाली बनाया गया है। समुद्र के बीच में ही दवाएं खराब हो चुकी हैं। इसका पता तब चलता है, जब मरीजों पर इलाज का असर नहीं होता।
यह स्थिति काल्पनिक है, लेकिन इसे पूरी तरह असंभव नहीं माना जा सकता। यह उस बड़े खतरे की ओर भी इशारा करती है, जिसे लेकर कंपनियों के शीर्ष अधिकारियों के बीच क्वांटम कंप्यूटिंग पर होने वाली चर्चाओं में अक्सर पर्याप्त ध्यान नहीं दिया जाता। भौतिक सामान बनाने, एक जगह से दूसरी जगह पहुंचाने या सुरक्षित रखने वाली कंपनियों के लिए क्वांटम कंप्यूटिंग का सबसे बड़ा खतरा केवल डेटा चोरी होना नहीं है। असली खतरा यह है कि कोई हमलावर उन डिजिटल हस्ताक्षरों को जाली बना सकता है, जिनके आधार पर कंपनी के भौतिक संसाधनों और उपकरणों को नियंत्रित किया जाता है।
क्रिप्टोग्राफी पर टिकी है पूरी सप्लाई चेन
एक वैश्विक बायोफार्मास्यूटिकल कंपनी का उदाहरण लेते हैं, जो आयरलैंड में बायोलॉजिक दवाएं तैयार करती है और उन्हें अमेरिका के अस्पतालों तक पहुंचाती है। इन दवाओं को कई चरणों से गुजरना पड़ता है। इनमें दवाओं की अंतिम पैकेजिंग और तैयारी करने वाली इकाइयां, तापमान नियंत्रित रखने वाले स्मार्ट पैकेज, रेफ्रिजरेटेड कंटेनर, विमान से माल ढुलाई, ट्रक और वितरण केंद्र शामिल हैं।
इन सभी चरणों में माल का एक जगह से दूसरी जगह हस्तांतरण अब पब्लिक-की क्रिप्टोग्राफी पर निर्भर करता है। अमेरिका के ड्रग सप्लाई चेन सिक्योरिटी एक्ट (DSCSA) और यूरोप के फॉल्सिफाइड मेडिसिन्स डायरेक्टिव के तहत दवाओं की पहचान और ट्रैकिंग से जुड़ा डेटा कारोबारी साझेदारों के बीच साझा किया जाता है।
इंटरनेट ऑफ थिंग्स (IoT) आधारित उपकरण मोबाइल नेटवर्क के जरिए तापमान और लोकेशन की जानकारी भेजते हैं। कंटेनर के कंट्रोलर दूर से भेजे गए फर्मवेयर अपडेट और तापमान संबंधी निर्देश स्वीकार करते हैं। उपकरण बनाने वाली कंपनियां भी फैक्ट्री के सिस्टम तक दूर से पहुंचकर उनकी मरम्मत और रखरखाव करती हैं।
इलेक्ट्रॉनिक बिल ऑफ लैडिंग डिजिटल हस्ताक्षर के जरिए माल के स्वामित्व को एक पक्ष से दूसरे पक्ष को हस्तांतरित करते हैं। वहीं, सेल और जीन थेरेपी की हर शीशी को एक खास मरीज से जोड़ने के लिए उसकी पहचान और पूरी सप्लाई चेन का रिकॉर्ड रखा जाता है।
इनमें से ज्यादातर व्यवस्थाएं दो तरह की क्रिप्टोग्राफी पर आधारित हैं—रिवेस्ट-शमीर-एडलमैन (RSA) और एलिप्टिक कर्व क्रिप्टोग्राफी (ECC)। पर्याप्त क्षमता वाला क्वांटम कंप्यूटर इन दोनों सुरक्षा प्रणालियों को तोड़ सकता है।
‘पहले डेटा चुराओ, बाद में डिक्रिप्ट करो’ ही पूरा खतरा नहीं
क्वांटम कंप्यूटिंग से जुड़े जोखिमों पर नजर रखने वाले कंपनी अधिकारियों को ‘हार्वेस्ट नाउ, डिक्रिप्ट लेटर’ (Harvest Now, Decrypt Later) यानी ‘अभी डेटा चुराओ, बाद में उसका एन्क्रिप्शन तोड़ो’ वाले खतरे की जानकारी है। इस तरीके में हमलावर आज एन्क्रिप्टेड डेटा चुराते या बीच में रोक लेते हैं और उसे भविष्य में ऐसे क्वांटम कंप्यूटर के जरिए पढ़ने के लिए सुरक्षित रखते हैं, जो मौजूदा एन्क्रिप्शन को तोड़ सकता हो। डेटा चोरी की रफ्तार भी बढ़ रही है।
पालो ऑल्टो नेटवर्क्स की यूनिट 42 की रिपोर्ट के अनुसार, 2025 में सबसे तेज 25 प्रतिशत साइबर हमलों में डेटा बाहर निकालने में औसतन 72 मिनट लगे। 2024 में यह समय 285 मिनट था।
सप्लाई चेन से जुड़ी जानकारियां लंबे समय तक उपयोगी बनी रहती हैं। इनमें सप्लायर की कीमतें, उत्पाद तैयार करने में इस्तेमाल होने वाली सामग्री की सूची और मरीजों से जुड़ा लॉजिस्टिक्स रिकॉर्ड शामिल हैं। क्लीनिकल ट्रायल के लिए दवाओं की आपूर्ति से जुड़े रिकॉर्ड भी अहम होते हैं, क्योंकि उनसे पता चलता है कि परीक्षण कहां चल रहे हैं और उनमें कितनी तेजी से मरीज शामिल हो रहे हैं।
अगर कोई प्रतिस्पर्धी कंपनी या हमलावर 2032 में पांच साल पुराने क्लीनिकल ट्रायल के सप्लाई डेटा को डिक्रिप्ट कर लेता है, तब भी उसे महत्वपूर्ण जानकारी मिल सकती है।
लेकिन डेटा की गोपनीयता इस समस्या का केवल एक हिस्सा है। इससे भी बड़ा खतरा डेटा और डिजिटल रिकॉर्ड की विश्वसनीयता यानी उनकी प्रामाणिकता को लेकर है। जब डिजिटल हस्ताक्षरों को जाली बनाना संभव हो जाएगा, तब हमलावर केवल सप्लाई चेन की जानकारी नहीं पढ़ पाएंगे, बल्कि उसके सिस्टम को निर्देश भी दे सकेंगे।
फर्जी डिजिटल हस्ताक्षरों से कैसे हो सकता है वास्तविक नुकसान?
1. फर्मवेयर में फर्जी बदलाव: कंटेनर और तापमान रिकॉर्ड करने वाले उपकरण डिजिटल हस्ताक्षर से प्रमाणित सॉफ्टवेयर अपडेट स्वीकार करते हैं। अगर कोई हमलावर इन हस्ताक्षरों को जाली बना सके, तो वह तापमान की सेटिंग बदल सकता है। यहां तक कि उपकरणों को ऐसा दिखाने के लिए भी बदला जा सकता है कि तापमान तय सीमा में है, जबकि अंदर रखी दवाएं खराब हो रही हों। इस तरह बड़े पैमाने पर नुकसान पहुंचाया जा सकता है और कंटेनर की सील टूटने जैसी कोई स्पष्ट निशानी भी नहीं मिलेगी।
2. माल के स्वामित्व और डिलीवरी के दस्तावेजों में धोखाधड़ी: अगर कोई हमलावर बिल ऑफ लैडिंग या माल छुड़ाने से जुड़े संदेश का फर्जी संस्करण तैयार कर ले, तो महंगी खेप को गलत ट्रक या गलत जगह भेजा जा सकता है। अब माल चोरी करने के लिए किसी अंदरूनी कर्मचारी की मदद लेना भी जरूरी नहीं रह जाएगा।
3. कारोबारी साझेदार की पहचान की नकल: अगर हमलावर दवाओं की ट्रैकिंग व्यवस्था में किसी कारोबारी साझेदार की पहचान बनाकर प्रवेश कर सके, तो वह नकली या दूसरे रास्ते से लाए गए उत्पादों को वैध सप्लाई चेन में शामिल कर सकता है। सेल थेरेपी के मामले में मरीज से जुड़ा पहचान रिकॉर्ड बदलना केवल नियमों का उल्लंघन नहीं होगा, बल्कि सीधे मरीज की सुरक्षा के लिए बड़ा खतरा बन सकता है।
इससे जुड़ी एक चौथी समस्या भी है, जिसका असर धीरे-धीरे सामने आएगा। दवाओं के बैच, सीरियल नंबर और मरीज की पहचान से जुड़े रिकॉर्ड कई वर्षों तक सुरक्षित रखे जाते हैं। कई बार इनका इस्तेमाल दशकों बाद कानूनी मामलों में भी होता है। अगर पुराने डिजिटल हस्ताक्षरों को जाली बनाना संभव हो गया, तो ऐसे हस्ताक्षरों से प्रमाणित किसी भी पुराने रिकॉर्ड की प्रामाणिकता पर सवाल उठाए जा सकते हैं।
क्वांटम सुरक्षा में डिजिटल हस्ताक्षरों की कमी
इस पूरे मामले में एक बड़ी चुनौती यह है कि फार्मा और अन्य उद्योग क्वांटम कंप्यूटिंग से सुरक्षित एन्क्रिप्शन अपनाने की दिशा में तेजी से आगे बढ़ रहे हैं, लेकिन सुरक्षित डिजिटल हस्ताक्षरों को अपनाने की रफ्तार उतनी तेज नहीं है।
साइबर सिक्योरिटी एंड इंफ्रास्ट्रक्चर सिक्योरिटी एजेंसी (CISA) की जनवरी 2026 की पोस्ट-क्वांटम उत्पादों से जुड़ी गाइडलाइन की समीक्षा करने वाले विश्लेषकों ने इस समस्या को ‘सिग्नेचर गैप’ यानी डिजिटल हस्ताक्षरों की सुरक्षा में कमी बताया।
कई उत्पाद अब नेशनल इंस्टीट्यूट ऑफ स्टैंडर्ड्स एंड टेक्नोलॉजी (NIST) के नए की-एक्सचेंज मानक ML-KEM को सपोर्ट करते हैं। इस तकनीक का इस्तेमाल एन्क्रिप्शन की सुरक्षित कुंजियों के आदान-प्रदान के लिए किया जाता है। लेकिन इसी संस्थान के डिजिटल हस्ताक्षर मानक ML-DSA को सपोर्ट करने वाले उत्पादों की संख्या काफी कम है।
इसका नतीजा यह है कि कई कंपनियों ने सुरक्षा व्यवस्था को केवल आधा ही अपडेट किया है। इंटरनेट या अन्य नेटवर्क के जरिए भेजे जा रहे डेटा को ‘अभी चोरी करो, बाद में डिक्रिप्ट करो’ जैसे हमलों से बचाने की तैयारी तो हो रही है, लेकिन भविष्य में क्वांटम कंप्यूटर की मदद से किसी की पहचान की नकल करने का खतरा अब भी बना हुआ है।
बैंकों के लिए भी यह कमी गंभीर है, लेकिन सप्लाई चेन में इसका खतरा और बड़ा है, क्योंकि यहां डिजिटल हस्ताक्षर सीधे भौतिक उपकरणों और माल की आवाजाही को नियंत्रित करते हैं।
डिजिटल हस्ताक्षर की सुरक्षा बदलने के लिए उन मूल सुरक्षा कुंजियों (रूट कीज) को बदलना होगा, जिन पर पूरी व्यवस्था भरोसा करती है। साथ ही उन सुरक्षा उपकरणों को भी अपडेट करना होगा, जिनमें ये कुंजियां सुरक्षित रखी जाती हैं। यह काम कई कंपनियों और संगठनों के बीच करना होगा। इसलिए यह केवल एन्क्रिप्शन की नई सेटिंग चालू करने जितना आसान नहीं है।
कंपनियों के लिए 2026 में ही फैसला लेना क्यों जरूरी?
कंपनियों के शीर्ष अधिकारी अक्सर पूछते हैं कि मौजूदा एन्क्रिप्शन को तोड़ने में सक्षम क्वांटम कंप्यूटर कब तक तैयार हो जाएगा। इस बारे में अलग-अलग अनुमान हैं। 2026 के एक विश्लेषण के मुताबिक, RSA एन्क्रिप्शन को तोड़ने में सक्षम क्वांटम कंप्यूटर 2030 तक आ सकते हैं, हालांकि इसमें तीन साल आगे या पीछे का अंतर संभव है। वहीं, फॉरेस्टर का मानना है कि 2030 तक व्यावहारिक इस्तेमाल के लायक क्वांटम कंप्यूटिंग की संभावना है।
हालांकि, सप्लाई चेन से जुड़ी कंपनियों के लिए यह सवाल सबसे महत्वपूर्ण नहीं है।
उनके लिए ज्यादा जरूरी सवाल यह है कि इस साल खरीदे जाने वाले उपकरण कितने वर्षों तक इस्तेमाल में रहेंगे। रेफ्रिजरेटेड कंटेनर एक दशक से अधिक समय तक चलते हैं, जबकि औद्योगिक कंट्रोलर अक्सर 20 साल या उससे ज्यादा समय तक काम करते हैं। आज भेजा गया ऐसा डेटा लॉगर, जिसकी RSA सुरक्षा कुंजी को मौके पर बदला नहीं जा सकता, क्वांटम हमलों के व्यावहारिक होने के समय भी काम कर रहा हो सकता है।
शोधकर्ता इस जोखिम को समझाने के लिए ‘मॉस्का इनइक्वैलिटी’ (Mosca’s Inequality) नाम के एक सरल परीक्षण का इस्तेमाल करते हैं। इसमें दो समयावधियों को जोड़ा जाता है—पहली, वह अवधि जितने समय तक आपके डेटा को गोपनीय या उपकरणों को भरोसेमंद बने रहना जरूरी है। दूसरी, सुरक्षा व्यवस्था को नई तकनीक के अनुसार बदलने में लगने वाला समय।
अगर इन दोनों अवधियों का कुल समय उस अवधि से ज्यादा है, जिसके भीतर क्वांटम हमला संभव हो सकता है, तो कंपनी पहले से ही जोखिम में है।
सप्लाई चेन में उपकरणों की लंबी उम्र अक्सर कंपनियों को इस जोखिम की सीमा के पार ले जाती है। इसका मतलब है कि 2026 में उपकरण खरीदने से जुड़े फैसले आने वाले 2030 के दशक में कंपनियों की क्वांटम सुरक्षा तय करेंगे।
नीति बनाने वाली सरकारों ने भी इस खतरे को गंभीरता से लिया है। जून 2026 में व्हाइट हाउस ने कार्यकारी आदेश 14409 जारी किया। इसमें चेतावनी दी गई कि बड़े पैमाने पर क्वांटम कंप्यूटर का आना, खासकर अगर वे विरोधी देशों या हमलावरों के हाथों में हों, तो आज इस्तेमाल होने वाली क्रिप्टोग्राफी आधारित सुरक्षा प्रणालियों के लिए बड़ा खतरा पैदा करेगा।
सरकारी खरीद से जुड़े सुरक्षा मानक अक्सर निजी कंपनियों के सप्लायरों तक भी पहुंचते हैं। इसलिए सरकार को सेवाएं देने वाली फार्मा, रक्षा और लॉजिस्टिक्स कंपनियों पर इसका असर सबसे पहले पड़ सकता है।
कंपनियां इस कारोबारी जोखिम को कम करके क्यों आंकती हैं?
जोखिम प्रबंधन के नजरिये से क्वांटम कंप्यूटिंग से जुड़े खतरे की तीन ऐसी विशेषताएं हैं, जिन्हें कंपनियों की मौजूदा जोखिम प्रबंधन प्रणालियां ठीक से संभाल नहीं पातीं।
पहली बात, इसका असर एक साथ कई कंपनियों पर पड़ सकता है। अगर कोई सुरक्षा एल्गोरिदम टूटता है, तो नुकसान केवल एक कंपनी तक सीमित नहीं रहेगा। उस तकनीक का इस्तेमाल करने वाली सभी कंपनियां एक ही समय में जोखिम में आ सकती हैं। साइबर बीमा कंपनियों के लिए यह स्थिति किसी प्राकृतिक आपदा जैसी हो सकती है, क्योंकि इसमें अलग-अलग कंपनियों के नुकसान के बजाय पूरी व्यवस्था पर एक साथ खतरा मंडराता है। बीमा बाजार के लिए ऐसे व्यापक जोखिम का आकलन करना मुश्किल रहा है।
दूसरी बात, इस तरह के नुकसान की जिम्मेदारी बीमा पॉलिसियों के बीच उलझ सकती है। अगर फर्जी फर्मवेयर के कारण दवाओं की खेप खराब हो जाती है, तो इसे साइबर हमला माना जाएगा, समुद्री माल ढुलाई का नुकसान या उत्पाद वापस मंगाने से जुड़ा मामला? संभव है कि हर बीमा पॉलिसी में ऐसे नुकसान को बाहर रखा गया हो। शुरुआती क्वांटम हमले किसी देश की सरकार या सरकारी समर्थन वाले समूहों की ओर से होने की आशंका है। ऐसे में युद्ध और सरकारी समर्थन वाले हमलों से जुड़े बीमा अपवाद भी अनिश्चितता बढ़ा सकते हैं।
तीसरी बात, कंपनियों को सुरक्षा सुधारने का खर्च अभी उठाना होगा, जबकि नुकसान कई साल बाद सामने आ सकता है। तिमाही नतीजों और तत्काल कारोबारी लक्ष्यों पर ध्यान देने वाली कंपनियों के लिए इस खर्च को टालना आसान होता है।
इसके अलावा, छोटी माल ढुलाई और लॉजिस्टिक्स कंपनियां किसी भी बहु-कंपनी सप्लाई चेन की सबसे कमजोर कड़ी होती हैं। उनके पास सुरक्षा व्यवस्था को अपडेट करने के लिए सबसे कम पैसा और प्रोत्साहन होता है। अगर वे जरूरी बदलाव नहीं करतीं, तो उनकी वजह से पूरी सप्लाई चेन जोखिम में पड़ सकती है।
कंपनियों के प्रमुखों को अभी क्या कदम उठाने चाहिए?
1. अपनी और साझेदार कंपनियों की क्रिप्टोग्राफी का पूरा रिकॉर्ड तैयार करें
कंपनी को यह पता लगाना चाहिए कि उसके यहां कहां-कहां एन्क्रिप्शन और डिजिटल हस्ताक्षर का इस्तेमाल हो रहा है। इसके लिए क्रिप्टोग्राफिक बिल ऑफ मैटेरियल्स यानी सुरक्षा तकनीकों की पूरी सूची तैयार की जा सकती है।
इस सूची में एंटरप्राइज रिसोर्स प्लानिंग (ERP) और वेयरहाउस सिस्टम, कारोबारी साझेदारों के साथ डिजिटल संपर्क, IoT उपकरण, कंट्रोलर और सुरक्षा कुंजियों को रखने वाले हार्डवेयर शामिल होने चाहिए। कंपनी को अपने प्रमुख सप्लायरों से भी ऐसी ही सूची उपलब्ध कराने के लिए कहना चाहिए।
2. सिस्टम के बजाय नुकसान की गंभीरता के आधार पर प्राथमिकता तय करें
सबसे पहले उन उपकरणों और व्यवस्थाओं को सुरक्षित किया जाना चाहिए, जिनमें सेंध लगने से लोगों को शारीरिक नुकसान पहुंच सकता है या जो लंबे समय तक इस्तेमाल में रहने वाले हैं। तापमान नियंत्रित सप्लाई चेन में इस्तेमाल होने वाले उपकरणों के फर्मवेयर पर डिजिटल हस्ताक्षर और मैन्युफैक्चरिंग इकाइयों तक दूर से पहुंचने की व्यवस्था सबसे पहले सुरक्षित की जानी चाहिए।
3. डेटा चोरी के खतरे को अभी से रोकें
हाइब्रिड एन्क्रिप्शन में मौजूदा सुरक्षा तकनीकों के साथ क्वांटम हमलों से सुरक्षित नई तकनीकों का भी इस्तेमाल किया जाता है। यह सुविधा अब कई प्रमुख वेब सिक्योरिटी और वर्चुअल प्राइवेट नेटवर्क (VPN) सॉफ्टवेयर में उपलब्ध है।
कंपनियों को कारोबारी साझेदारों के साथ डेटा साझा करने और सप्लायरों के रिमोट मेंटेनेंस कनेक्शन में इस तरह की सुरक्षा लागू करनी चाहिए।
4. डिजिटल हस्ताक्षरों को प्राथमिकता दें और भविष्य में बदलाव की सुविधा रखें
नए उपकरण खरीदते समय कंपनियों को दो शर्तें अनिवार्य करनी चाहिए। पहली, उपकरणों में क्वांटम हमलों से सुरक्षित फर्मवेयर साइनिंग की सुविधा हो। दूसरी, भविष्य में हार्डवेयर बदले बिना सुरक्षा कुंजियों और एल्गोरिदम को बदलने की क्षमता हो। इसे क्रिप्टो एजिलिटी (Crypto Agility) कहा जाता है।
इसका उद्देश्य केवल एक बार सुरक्षा अपडेट करना नहीं, बल्कि लंबे समय तक नई तकनीक के अनुसार बदलाव करने की सुविधा बनाए रखना है।
छोटे बैटरी से चलने वाले डेटा लॉगर में बड़े आकार के क्वांटम-सुरक्षित डिजिटल हस्ताक्षर इस्तेमाल करना मुश्किल हो सकता है। ऐसे उपकरणों के लिए एक विकल्प यह है कि वे पास के गेटवे से हल्के एन्क्रिप्शन के जरिए संपर्क करें और क्वांटम-सुरक्षित सुरक्षा का काम गेटवे संभाले।
5. कारोबारी साझेदारों के साथ मिलकर काम करें और बीमा की जांच करें
कोई भी कंपनी अकेले पूरी सप्लाई चेन की सुरक्षा को अपडेट नहीं कर सकती। इसलिए GS1, डिजिटल कंटेनर शिपिंग एसोसिएशन और इंटरनेशनल एयर ट्रांसपोर्ट एसोसिएशन (IATA) जैसे उद्योग संगठनों के माध्यम से सभी साझेदारों के लिए साझा समयसीमा तय करने की जरूरत है।
सप्लायरों के साथ होने वाले अनुबंधों में क्वांटम सुरक्षा की तैयारी से जुड़े लक्ष्य शामिल किए जाने चाहिए। छोटे साझेदारों के लिए खर्च साझा करने की व्यवस्था भी बनाई जा सकती है। इसके साथ ही कंपनियों को अपने बीमा सलाहकार से साफ-साफ पूछना चाहिए कि अगर फर्जी डिजिटल हस्ताक्षर के कारण माल की खेप खराब होती है, तो किस बीमा पॉलिसी के तहत नुकसान की भरपाई होगी।
क्वांटम कंप्यूटिंग को अक्सर कंपनियों के लिए एक नए आईटी अपग्रेड के रूप में देखा जाता है। लेकिन भौतिक सामान बनाने, ढोने और सुरक्षित रखने वाली कंपनियों के लिए यह उनके पूरे कारोबार और संचालन की सुरक्षा का सवाल है।
जिस क्रिप्टोग्राफी के जरिए कंपनी अपना डेटा सुरक्षित रखती है, उसी के सहारे उसके कंटेनर नियंत्रित होते हैं, माल की डिलीवरी जारी होती है और उत्पादों के असली होने की पुष्टि की जाती है।
क्वांटम तकनीक के इस बदलाव से वे कंपनियां बेहतर तरीके से निपट पाएंगी, जिन्होंने इसके आने की सही तारीख का अनुमान लगाने के बजाय ऐसे उपकरण खरीदने बंद कर दिए हैं, जो भविष्य की सुरक्षा चुनौतियों का सामना करने में सक्षम नहीं हैं।



Add comment